
Blindaje Pyme: cierre las puertas que hoy tiene abiertas
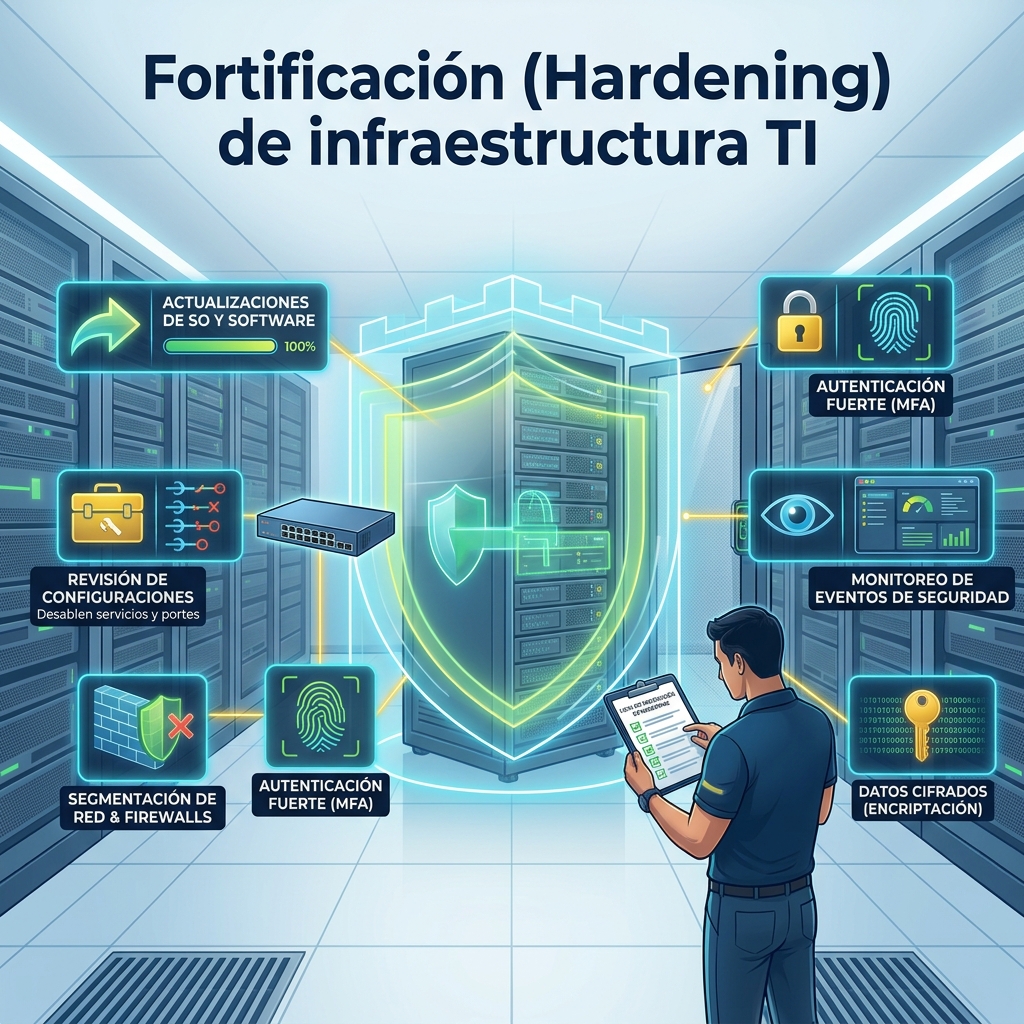
Fortificación (Hardening) de la infraestructura TI en las Pymes de Colombia
Muchas Pymes colombianas operan con la tecnología “como llegó”: equipos con configuraciones por defecto, usuarios con más permisos de los necesarios, correos sin protección contra suplantación y respaldos que nunca se han probado. En estos casos, un ataque de ransomware o un fraude por correo puede detener la operación de un día para otro.
Tras más de 15 años en tecnología y seguridad de la información, he visto que la mayoría de estos incidentes no se explica por falta de presupuesto, sino por falta de configuración.
¿Qué es el hardening?
Es configurar de forma segura lo que la empresa ya tiene, reduciendo la superficie de ataque sin cambiar su operación. En SOLPROF lo llamamos Blindaje Pyme y se basa en buenas prácticas internacionales (CIS Benchmarks y líneas base de Microsoft), alineadas con los controles de ISO/IEC 27001:2022.
¿Qué se asegura?
- Equipos y servidores: cifrado de disco, antivirus/EDR, parches, cuentas de administrador y cierre de puertos y servicios innecesarios.
- Microsoft 365 / Google Workspace: autenticación multifactor, políticas de contraseñas y control de compartición de archivos.
- Correo: SPF, DKIM y DMARC para reducir la suplantación de su dominio y el phishing.
- Red: firewall, Wi-Fi seguro, segmentación básica y VPN.
- Respaldos: esquema 3-2-1 con prueba real de restauración.
- Registros y alertas sobre eventos críticos.
¿Cómo trabajamos?
- Diagnóstico de activos y configuraciones, con copia de seguridad previa.
- Fortificación, con plan de reversa para cada cambio.
- Verificación de que la operación no se afecta.
- Informe ejecutivo y charla corta para el equipo.
¿Qué obtiene la empresa?
- Menos riesgo de interrupción por incidentes.
- Evidencia técnica para mostrar a clientes, aliados y auditores.
- Un paso concreto hacia el cumplimiento de la Ley 1581 de 2012.
- Un informe claro para la gerencia, con hallazgos, acciones realizadas y plan de remediación priorizado.
- Una base sólida para una futura implementación o certificación ISO 27001.
¿Por dónde empezar?
Con un Diagnóstico Exprés: una sesión de 2 horas en la que revisamos los puntos críticos de su empresa y le entregamos un semáforo de riesgos (rojo, amarillo, verde) con las acciones recomendadas, sin compromiso de contratación posterior.
La seguridad no tiene que ser compleja ni interrumpir su negocio. Tiene que estar bien configurada.
¿Dirige o asesora una Pyme y quiere saber en qué semáforo está? Escríbame por mensaje directo o a info@solprof.com.
#CiberseguridadPyme #Hardening #ISO27001 #SeguridadDeLaInformación #Colombia #Ley1581 #Ciberseguridad


